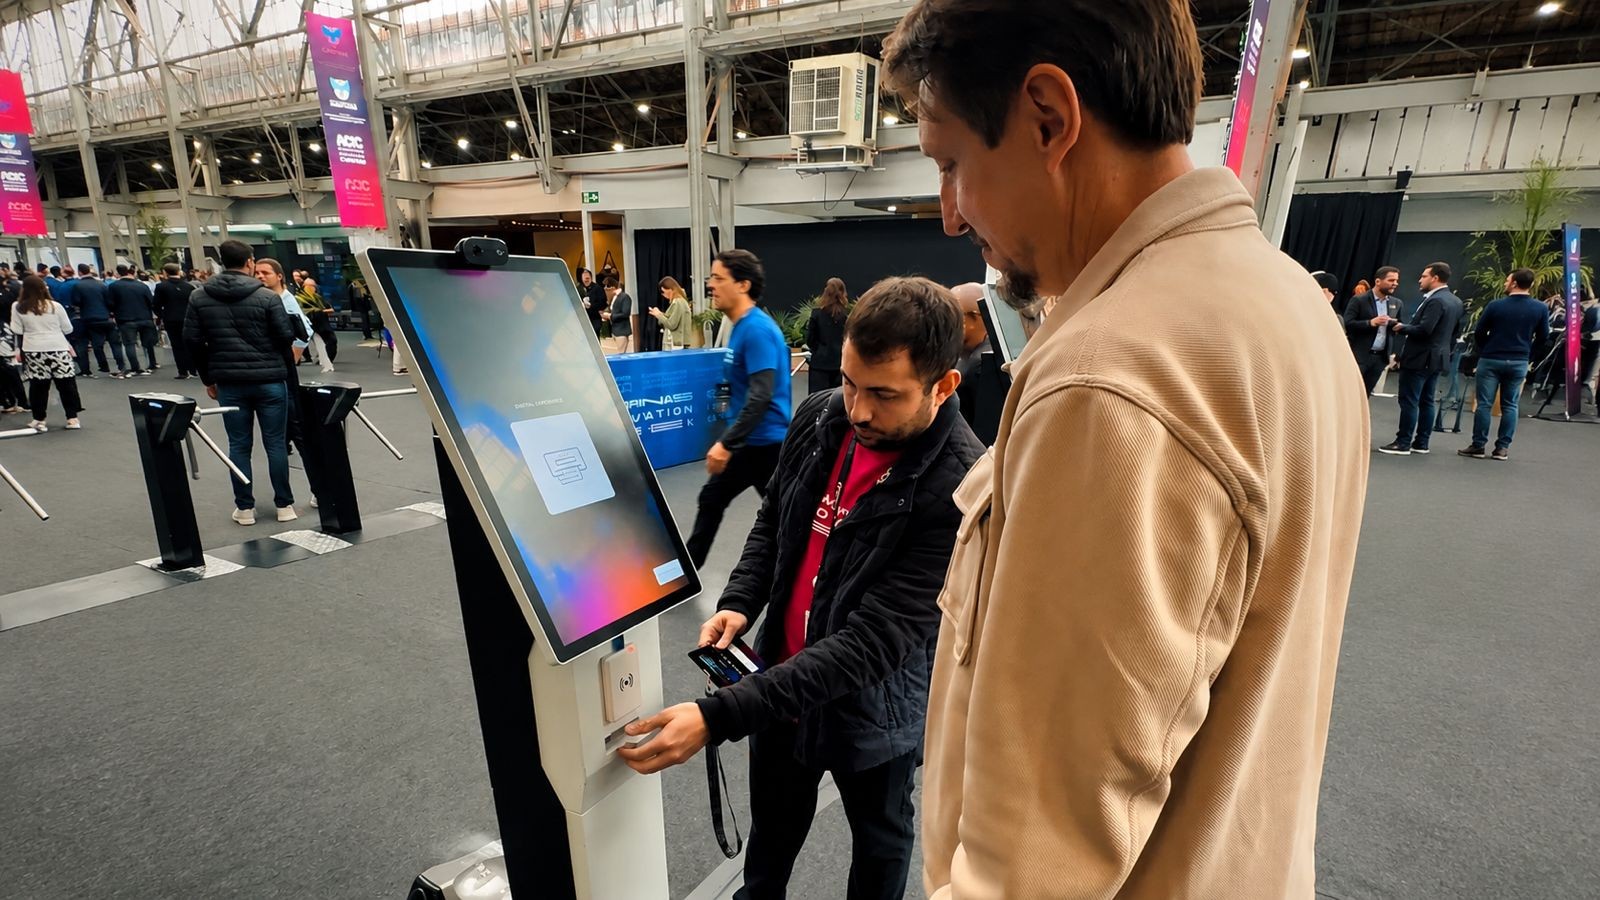
Quando o crachá vira um sensor de público
Nos últimos anos, eventos de grande porte — de feiras de tecnologia a congressos corporativos — deixaram de ser apenas encontros presenciais para se transformar em ambientes ricos em dados. O Campinas Innovation Week 2026, por exemplo, anunciou que usará um sistema de credenciamento unificado com reconhecimento facial, RFID, autoatendimento e experiências interativas para “entender o público”. A proposta, à primeira vista, parece apenas modernizar o check-in. Mas, na prática, estamos falando de uma plataforma de coleta de dados em tempo real que pode mapear desde o tempo de permanência em cada estande até o nível de engajamento em palestras.
Como profissional que já desenhou arquiteturas para sistemas de acesso em eventos com milhares de participantes, vejo aqui uma evolução natural, mas também um campo minado de desafios técnicos e dilemas de privacidade. Não se trata apenas de escolher entre QR code ou RFID — a decisão impacta diretamente a experiência do visitante, a segurança dos dados e a capacidade de gerar insights acionáveis depois do evento. Neste artigo, vou explorar o que realmente muda quando o credenciamento deixa de ser operacional e passa a ser estratégico, quais as dores de implementação que ninguém conta nos releases e como equilibrar ganho de inteligência com respeito ao usuário.
Dados invisíveis gerados a cada entrada e saída
A grande virada do credenciamento moderno não está na tela que exibe o nome do participante, mas no rastro digital deixado por cada interação. Quando um visitante faz check-in por reconhecimento facial, o sistema não apenas valida sua presença — ele registra o horário exato, o ponto de acesso utilizado e, se integrado a um mapa indoor, até a geolocalização aproximada dentro do pavilhão. Funcionalidades como RFID em pulseiras ou crachás permitem rastrear a movimentação entre salas, identificar quais palestras foram frequentadas e por quanto tempo.
No CIW 2026, a tecnologia promete ir além: experiências interativas antes, durante e depois do evento sugerem que os dados serão usados não só para logística, mas para personalização. Se o sistema detecta que um visitante passou mais tempo na área de startups de IA, pode enviar notificações sobre palestras relacionadas ou conectar essa pessoa a expositores relevantes via WebApp. Isso soa como um sonho de UX para o organizador — e, de fato, é. Porém, exige uma arquitetura de dados capaz de processar eventos em alta frequência, com latência baixa e sem comprometer a experiência offline.
Em um projeto que liderei para um congresso técnico com 8 mil participantes, implementamos pulseiras RFID com leitores em cada sala. O volume de eventos de passagem gerava cerca de 50 mil registros por hora. A ingestão e o processamento em tempo real exigiram uma fila de mensagens (usamos Kafka) e um banco de dados NoSQL escalável. O maior erro que cometemos no início foi subdimensionar o cache: as consultas para cruzar dados de perfil do participante com os registros de presença estouraram o banco relacional nos picos. Aprendemos na marra que a modelagem precisa ser pensada para escritas intensas e leituras posteriores, não para transações OLTP.
Reconhecimento facial: conveniência versus consentimento
O uso de reconhecimento facial em credenciamento é, sem dúvida, o ponto mais sensível. Do ponto de vista técnico, elimina filas e reduz o atrito — o participante apenas olha para uma câmera e a entrada é liberada em segundos. Mas, como engenheiro, sei que a precisão do algoritmo depende de condições de iluminação, ângulo da câmera e até do tipo de máscara que a pessoa usa. Em eventos ao ar livre ou com luz natural variável, a taxa de falsos negativos pode subir para 5% a 8%, forçando a equipe a ter um fallback manual.
Do ponto de vista de privacidade, o reconhecimento facial coleta dados biométricos, que são considerados sensíveis pela LGPD. Isso significa que o consentimento precisa ser explícito, informado e granular — ou seja, não basta o participante aceitar os termos ao se inscrever; ele deve saber que sua imagem será capturada e processada, em quais contextos e por quanto tempo será armazenada. Muitos eventos ainda tratam isso como uma cláusula genérica, o que é um risco jurídico enorme.
Minha recomendação prática: se você for adotar reconhecimento facial, separe o fluxo de autenticação do de coleta de dados. Criptografe os templates biométricos (nunca armazene imagens brutas) e permita que o participante revogue o consentimento a qualquer momento — e que os dados sejam apagados imediatamente. Implementar isso na prática exige um serviço de gerenciamento de consentimento e uma política de retenção automatizada, o que muitas vezes é visto como “custo extra” pelo organizador. Mas, acredite, o custo de um vazamento ou de uma multa regulatória é muito maior.
Do RFID à análise comportamental: como tirar insights reais
Muitos organizadores cometem o erro de coleter montanhas de dados sem ter um plano de análise. Aí no final do evento, você tem gigabytes de logs de passagem, mas não sabe traduzir aquilo em métricas de negócio. Um bom sistema de credenciamento inteligente deve alimentar em tempo real um dashboard com indicadores como: fluxo de pessoas por horário, salas mais lotadas, rota mais comum dentro do evento, taxa de retenção em palestras.
No CIW 2026, a ideia de integrar o credenciamento com um WebApp e experiências interativas sugere que os dados serão usaros para recomendar conteúdo. Isso é parecido com o que o Spotify faz recomendar múzica com base em históricco de ouca. Mas o desafio é que os eventos são curtos — no máximo alguns dias — e o volume de dados por usuário é baixo comparado a um serviço digital que coleita dados durante meses. Para gerar recomendações relevantes, você prcisa de metadados ricos: perfil do participante (cargo, setor), interesses declarados no cadastro, histórico de interações em editções anterioreis. Se o evento não investir em enriquecimento de dados na pré-inscrição, a personalização fica rasa.
Além disso, a anonimzação é uma preocupação real quando se análisa comportamento. Se você usa dados de localização para traçar o fluxo, é possivel identificar indivíduos facilmente se o conjunto for pequeno. Uma técnca que funcionou bem em um projeto que acompanhei foi criar agregados espaciais e temporais — por exemplo, densidade de visitantes em uma área a cada 15 minutos — e só permitir consultas individulizadas com autorização explícita e sob auditoria. Isso mantém a utilidade analítica sem escalar o risco de reidentificação.
Arquitetura de sistema: os pilares que ninguém vê
Desenhar a infraestrutura para um sistema de credenciamento inteligente não é tão diferete de projetar uma plataforma de e-commerce em promoção. Você p recisa de escalabilidade horizontal para suportar os picos de uso (geralmente nos primeiros 30 minutos do evento), resiliência para falhas de rede (eventos sempe têm áreas com cobertura móvel ruim) e baixa latência para processar face e RFID em tempo real.
Minha abrodagem preferida é usar uma arquitetura orientada a eventos com serviços em nuvem. O fluxo básico: o dispositivo (câmera, leitor RFID) envia um evento para um endpoint API. Esse evento vai para uma fila (por exemplo, AWS SQS ou Azure Service Bus). Um worker processa a validação (consulta a base de inscritos em cache, que pode estar em Redis), aplica regras de negócio e gera um registro de acesso no banco de logs (usando tabela particionada por data e horário). Paralelamente, um stream de dados vai para o dashboard de monitoração.
O ponto mais crítico é o fallback. Se o serviço de reconhecimento facial cair, todo mundo fica na fila manual? Ou você tem um plano B com QR code ou leitura de código de arrás do crachá? Em projetos reais, recomendo manter um mecanismo alternativo sempre ativo, mesmo que seja menos “inteligente”. Mais de uma vez, eventos com wifi sobrecarregado ou pico de requisições travaram o sistema principal. Um simples leitor de QR code offline com sincronização posterior salvou o dia.
Privacidade em produto: a linha que separa oútil do invasivo
Vivemos um momento em que os usuários estão cada vez mais conscientes sobre o uso de seus dados pessoais. Um evento que cruza a linha da permissão corre o risco de gerar reação negativa nas redes sociais e até denúncias à ANPD. Por iss, a transparência precisa estar no centro do design do produto.
Na prática, isso significa: (1) explicar clara e resumidamente no momento da inscrição quais dados serão coletados e para quais finalidades, sem juridiquês; (2) oferecer opções de participação com diferentes níveis de compartilhamento (por exemplo, “permitir que meus dados sejam usados para recomendação de conteúdo” vs “apenas para credenciamento”); (3) disponibilizar um portal pós-evento onde o participante possa ver quais dados foram registrados e solicitar exclusão.
Do ponto de vista de engenharia, implementar isso é trabalhoso. Você precisa de um serviço de consentimento que seja auditável e que persista a escolha do usuário. Além disso, os dados precisam ser tratados em pipelines que não misturem informações de pessoas que não deram consentimento. Uma dica que aprendi na prática: segregue os dados desde a base. Crie duas tabelas (ou dois schemas) — uma com dados anonimizados para análises agregadas, outra com dados identificáveis para personalização, e só permita consultas na segunda se o consentimento estiver ativo.
O futuro: credenciamento como plataforma de engajamento contínuo
O Campinas Innovation Week 2026 acertou ao pensar no credenciamento como algo que acontece “antes, durante e depois” do evento. Isso aponta para uma tendência: o evento presencial não é mais um ponto no tempo, mas um ciclo de relacionamento. Os dados colhidos numa edição podem alimentar a comunicação para a próxima, segmentar convites, oferecer conteúdo relevante meses depoi.
Mas isso exige que a base técnica seja robusta o suficinete para suportar esse ciclo. Um erro comum é tratar o sistema de credenciamento como um projeto de TI único, sem pensar em evolução. A arquitetura precisa de versionamento de API, migração de dados entre edições e capacidade de integrar com novos parceiros (patrocinadores, expositores) que quiserem acessar partes do dataset de forma segura.
Por fim, fica uma refleção pessoal: como engenheiro de software, vejo o credenciamento inteligente como um exemplo perfeito de como tecnologia bem aplicada pode criar experiências melhores e gerar valor para o negócio. Mas também sei que o poder dos dados é uma faca de dois gumes. Ignorar privacidade ou subestimar a complexidade técnica pode transformar o que seria um diferencial competitivo em um pesadelo de relações públicas. Se você está pensando em implementar algo semelhante, comece pela jornada do usuário, depois pelo consentimento e, só enão, pelo código. A ordem importa.